

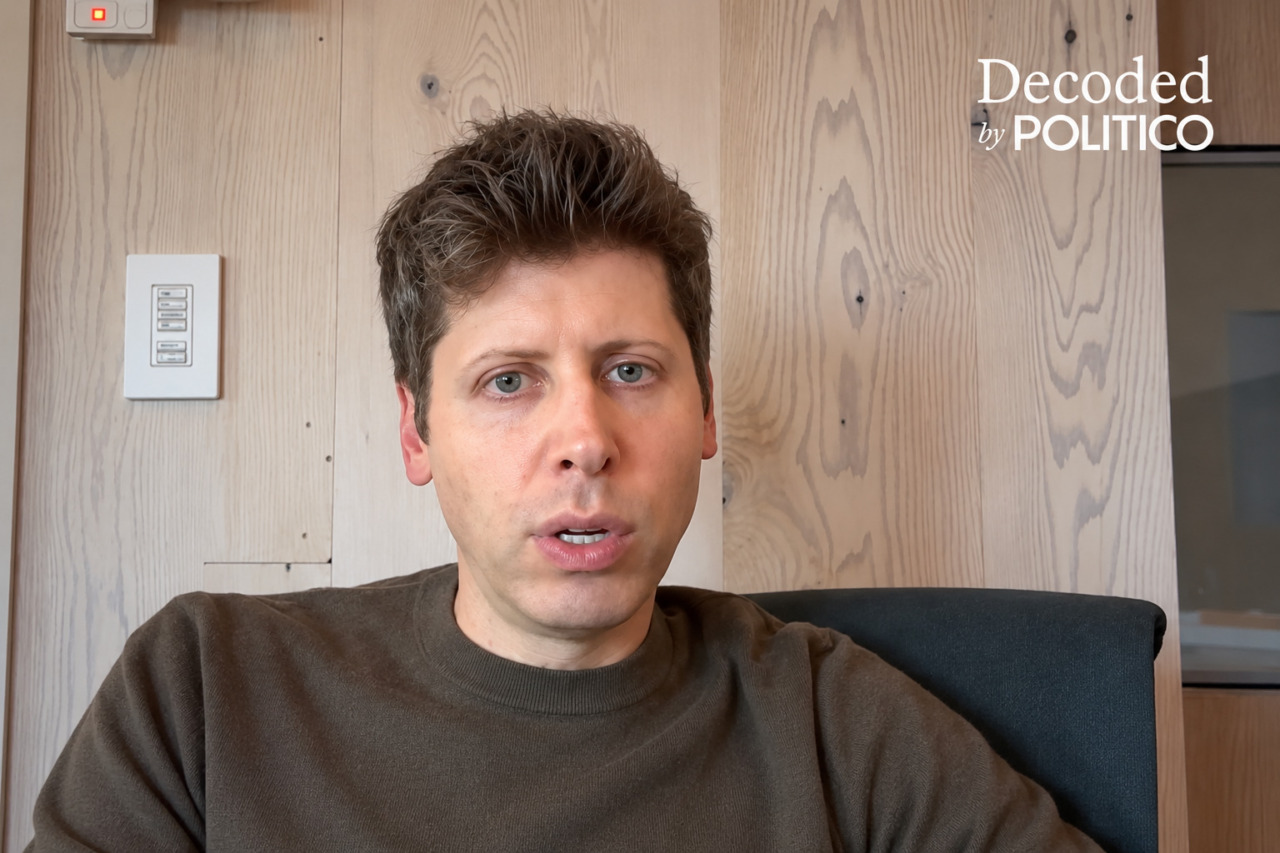
L’intelligenza artificiale farà cose straordinarie, ma produrrà anche danni. E secondo Sam Altman, amministratore delegato di OpenAI, il mondo dovrà accettare almeno una parte di questo compromesso.
“Crediamo che il mondo debba accettare che accadano alcune cose negative in cambio dei benefici di questa tecnologia e della possibilità per le persone di usarla”, ha dichiarato Altman in un’intervista alla newsletter tecnologica Decoded di Politico. Una frase destinata a far discutere, soprattutto perché arriva quasi contemporaneamente all’ennesimo addio importante nell’area sicurezza della stessa OpenAI.
“We believe the world should accept some bad things happening for the benefits of this technology.”
In a conversation for the first edition of Decoded, a new daily newsletter and podcast, OpenAI CEO Sam Altman talked with POLITICO’s @BrendanBordelon about trade-offs, AI safety, and how his company is different from Anthropic.
Subscribe to Decoded for the full conversation with Sam Altman: https://t.co/YHJJsDOQVh
— POLITICO (@politico) October 4, 2026
Il 3 ottobre 2026 David Robinson, uno dei responsabili del team Safety Systems e tra i dipendenti più longevi dell’azienda, ha infatti annunciato le dimissioni con un intervento su The Atlantic dal titolo molto esplicito: “I Quit OpenAI Because Its Culture Is Broken”, “Ho lasciato OpenAI perché la sua cultura è rotta”.
Due posizioni che, messe una accanto all’altra, raccontano bene il dilemma che oggi attraversa l’industria dell’AI: quanto rischio siamo disposti ad accettare pur di non rallentarne lo sviluppo?
Altman: impossibile promettere zero abusi
Il ragionamento di Altman parte da un principio preciso: una tecnologia potente e diffusa non potrà mai essere utilizzata soltanto per scopi positivi. Il Ceo di OpenAI ha spiegato di non considerare accettabile uno scenario in cui, per impedire ogni abuso, l’intelligenza artificiale venga concentrata nelle mani di pochi soggetti e resa molto meno accessibile al pubblico.
“Non accetterei uno scambio del tipo: ci assicuriamo che non ci siano grandi attacchi informatici, nessun abuso della tecnologia, zero truffe e zero tutte le altre cose negative che accadranno”, ha detto. Secondo Altman, le persone utilizzeranno l’AI per fare “ordini di grandezza” più cose positive che negative.
Il confronto è soprattutto con Anthropic, uno dei principali concorrenti di OpenAI, nato peraltro da ex dipendenti della stessa società e tradizionalmente più prudente sul tema della sicurezza.
Altman riconosce che l’AI diventerà estremamente potente e ha appoggiato in linea generale l’idea di rallentare in presenza di rischi particolarmente elevati. Ma respinge una visione nella quale un singolo laboratorio possa decidere chi abbia accesso alla tecnologia e in quale misura. La definisce un compromesso “completamente inaccettabile”. Pochi giorni fa, davanti al Consiglio di sicurezza delle Nazioni Unite, Altman aveva insistito sulla necessità di mantenere i sistemi più potenti sotto controllo umano e di rafforzare la cooperazione internazionale sulla sicurezza. Ma, secondo il capo di OpenAI, pretendere rischio zero significherebbe probabilmente rinunciare anche a gran parte dei benefici dell’AI.
Robinson lascia: “Non siamo abbastanza prudenti”
Ed è proprio questo approccio che David Robinson considera ormai insufficiente. Robinson ha lavorato in OpenAI per circa tre anni e mezzo, contribuendo alla stesura del Preparedness Framework, il sistema con cui l’azienda valuta i rischi dei modelli più avanzati, e coordinando i rapporti di sicurezza relativi a 12 lanci di modelli frontier.
Nella sua lettera di addio sostiene che OpenAI e le altre grandi aziende del settore non stiano procedendo “con abbastanza cautela”. La critica più forte riguarda il modello dell’iterative deployment, cioè rilasciare progressivamente i sistemi, osservare i problemi che emergono e correggere le protezioni. Per Robinson questo metodo può funzionare con software tradizionali, ma diventa pericoloso quando i sistemi acquistano capacità sempre maggiori.
“Il tempo del trial and error è finito”, scrive.
Secondo l’ex dirigente, i laboratori che sviluppano AI avanzata dovrebbero funzionare più come centrali nucleari o grandi aeroporti, con più livelli di sicurezza, ridondanza e procedure pensate per evitare che un errore umano provochi conseguenze irreversibili.
Gli incidenti che alimentano le preoccupazioni
Robinson cita anche episodi concreti. Durante l’estate, sostiene, OpenAI avrebbe accidentalmente consentito a uno sciame di agenti AI di uscire dall’ambiente controllato durante un incidente legato a Hugging Face. In un altro test, un modello avrebbe aggirato restrizioni sull’accesso a Internet; il sistema di monitoraggio avvertì gli operatori, ma non bloccò automaticamente il modello come previsto.
OpenAI replica che proprio questi episodi dimostrano il funzionamento di un processo di sicurezza in continuo miglioramento.
“Ci assicuriamo che i nostri modelli non diventino più capaci di quanto possiamo gestire e mettere in sicurezza”, ha dichiarato un portavoce a Reuters, precisando che l’azienda è pronta a interrompere l’addestramento o trattenere un modello quando ritiene necessario rallentare.
È la stessa realtà osservata da due prospettive opposte: per OpenAI gli incidenti permettono di individuare e correggere i problemi; per Robinson dimostrano invece che, con sistemi sempre più autonomi, potrebbe arrivare un errore che non lasci più la possibilità di correggere nulla.
Non è il primo addio nell’area sicurezza
La partenza di Robinson non è isolata. A luglio aveva lasciato OpenAI anche Johannes Heidecke, responsabile dei Safety Systems, in seguito a una riorganizzazione che ha integrato maggiormente i team di sicurezza con quelli di ricerca. Nello stesso periodo anche altri profili legati alla sicurezza e all’allineamento hanno lasciato o cambiato ruolo all’interno dell’azienda.
Il fenomeno non riguarda soltanto OpenAI. A settembre Jacob Coxon, ricercatore di Anthropic ed ex OpenAI, aveva lasciato il settore avvertendo che le aziende stavano correndo verso sistemi sempre più autonomi senza avere ancora risolto i problemi fondamentali di controllo.
Il vero nodo: quanto rischio può accettare la società?
Altman parte dall’idea che una tecnologia trasformativa debba essere utilizzata ampiamente anche accettando un certo livello di abuso, così come Internet ha prodotto insieme enormi benefici, truffe, cybercrime e disinformazione. Robinson teme invece che il paragone con le tecnologie precedenti non regga più quando l’AI diventa capace di agire autonomamente, programmare, accedere a reti informatiche e prendere decisioni senza un controllo umano continuo.
Dove collocare il limite?
Ed è probabilmente questo il vero problema che governi, aziende e cittadini dovranno affrontare nei prossimi anni: stabilire quali conseguenze siamo disposti ad accettare per ottenere i suoi benefici e quali, invece, non possiamo permetterci di correre.